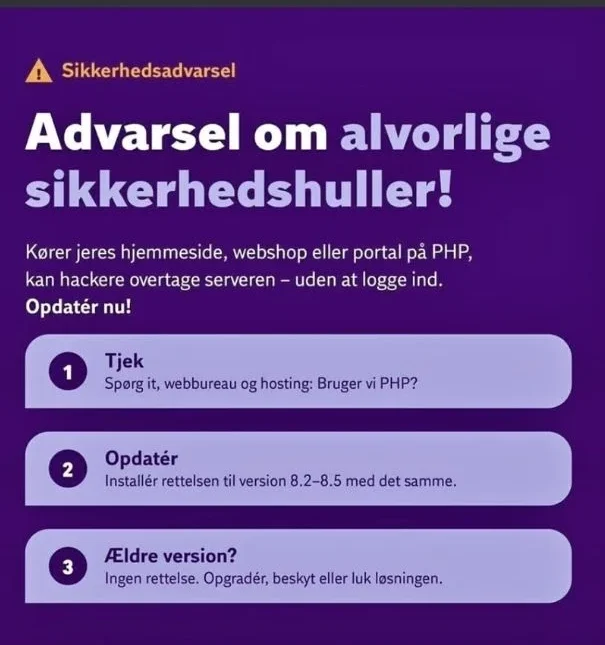
Onsdag kom det frem, at der er fundet to meget alvorlige sårbarheder i PHP, et af de mest udbredte programmeringssprog bag hjemmesider, webshops og webportaler. En angriber kan i værste fald overtage en server uden at logge ind, og også kodningen bag alken.dk anvender PHP. Heldigvis er Alkens hyperlokale netavis nu allerede beskyttet imod de kritiske sårbarheder, som gjorde, at bl.a. Aula, hvor skoler og forældre kommunikerer, blev lukket ned.
Alkens to cybersikkerheds-fagfolk, Jan Mikael Granner og Thomas Fink, har hver især taget affære, så nu skule det ikke være muligt, at de aktuelle huller i sikkerheden kan bruges til at køre ondsindet kode på serveren uden login, og til at læse data fra serverens hukommelse. Thomas har opgraderet, hvad der skulle opgraderes, og holder løbende øje. Og Jan Mikael har via udbyderen Simply.com, der hoster alken.dk, fået at vide, at de nødvendige sikkerhedsrettelser også her er blevet installeret på deres servere.
alken.dk er beskyttet mod sikkerhedsfejlen, der bl.a. lagde Aula ned